RGPD y Seguridad de Datos al Usar Inteligencia Artificial en Empresas
Usar inteligencia artificial en una empresa es totalmente compatible con el RGPD si se sustituyen los chats web gratuitos por APIs empresariales (con cláusula de cero entrenamiento), se firman los acuerdos de encargado del tratamiento (DPA) y se despliega la lógica de automatización en servidores privados dentro de la Unión Europea.
El riesgo legal no reside en la inteligencia artificial como tecnología, sino en copiar contratos, nóminas o listados de clientes en herramientas pensadas para consumo doméstico sin control sobre el destino de esa información.
1. Dónde viajan realmente tus datos al usar inteligencia artificial
Cada consulta enviada a un modelo de IA recorre cuatro puntos críticos: tu equipo o sistema origen, la red de transporte, el servidor donde se ejecuta la inferencia y el almacenamiento temporal de registros. Si no defines reglas en ese trayecto, pierdes la trazabilidad exigida por el Reglamento General de Protección de Datos.
Cuando un empleado pega un correo de un cliente o un archivo PDF en un chat público, ese documento sale del perímetro de la empresa hacia servidores externos (a menudo ubicados en Estados Unidos). A partir de ese instante, la compañía deja de controlar quién accede al texto, cuánto tiempo se conserva y si se emplea para mejorar futuros modelos.
En un proyecto profesional ocurre lo contrario: el flujo se canaliza mediante conexiones cifradas (TLS) hacia proveedores con garantías contractuales europeas o hacia modelos alojados directamente en tu propia infraestructura.
2. Versiones web gratuitas frente a APIs empresariales
La diferencia jurídica y técnica más importante está en el tipo de acceso: las cuentas gratuitas o estándar de consumo suelen permitir el entrenamiento con tus conversaciones por defecto, mientras que las APIs empresariales garantizan cero entrenamiento con tus datos y retención limitada o nula.
| Criterio de seguridad | Chat web gratuito / consumo | API empresarial / entorno privado |
|---|---|---|
| Entrenamiento con tus datos | Activado por defecto en muchos planes (requiere desactivación manual si existe). | Desactivado por contrato (cero uso de prompts o respuestas para entrenar modelos). |
| Acuerdo DPA (Art. 28 RGPD) | Inexistente o bajo condiciones estándar no orientadas a empresa. | Disponible y vinculante con anexos de subencargados y medidas técnicas. |
| Residencia y retención | Historial persistente en la nube del proveedor, a menudo fuera de la UE. | Procesamiento en regiones europeas y borrado automático o retención cero. |
| Control de acceso y auditoría | Cuentas individuales sin registro centralizado ni permisos granulares. | Claves aisladas, control por roles y registro completo de cada petición. |
Por este motivo, prohibir la IA en la oficina suele fracasar (los empleados acaban usándola desde el móvil o en cuentas personales sin control). La solución efectiva es ofrecerles una herramienta corporativa conectada por API bajo reglas claras.
3. Servidores privados en la Unión Europea y arquitectura híbrida
Alojar la orquestación, las bases de datos y los documentos en un servidor privado dentro de la Unión Europea asegura que el activo informativo de tu empresa nunca salga de jurisdicción europea de forma permanente.
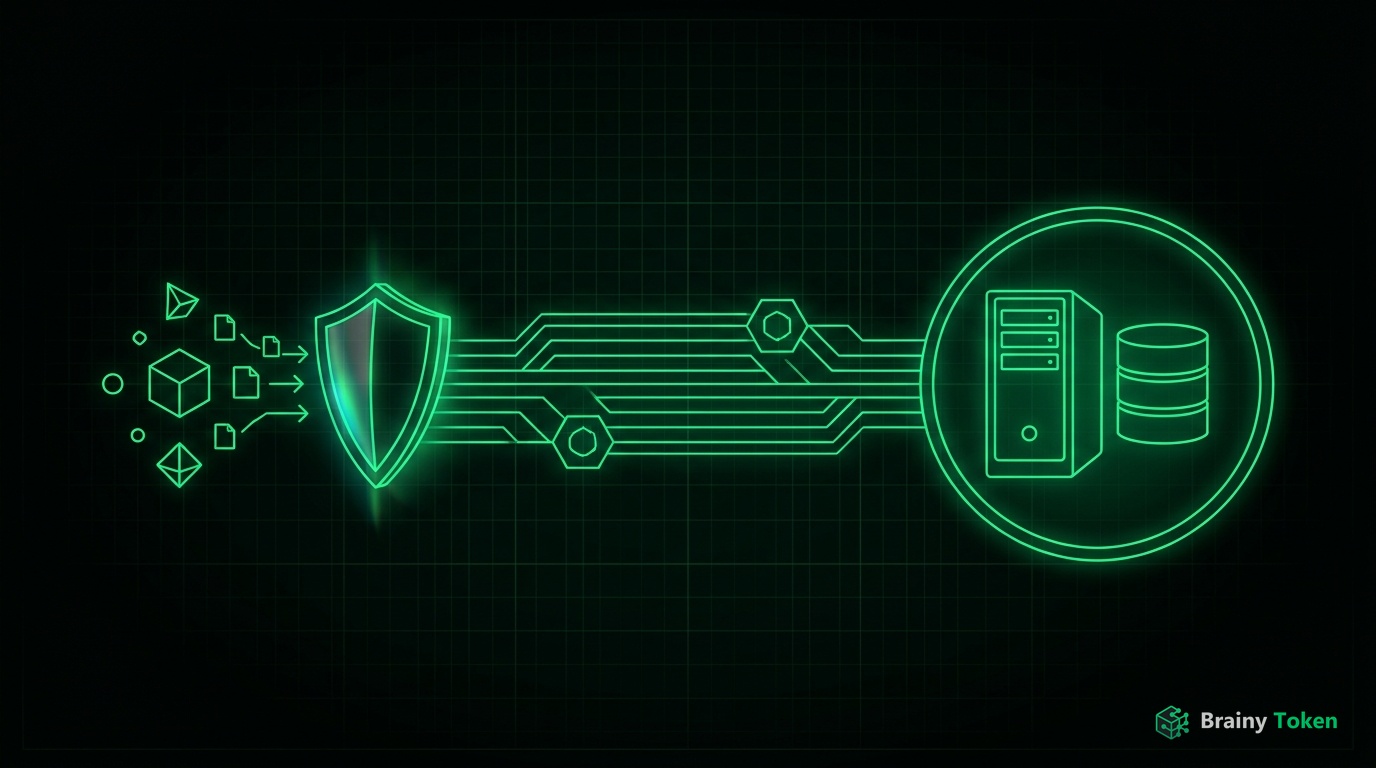
En un servidor privado de IA gestionado (en centros de datos situados en Alemania, Francia o España), todo el conocimiento corporativo reside bajo tu control. Esto incluye tu catálogo, historial de clientes, contratos y bases vectoriales.
Cuando el flujo necesita razonar sobre un texto, el sistema aplica dos estrategias según la sensibilidad del caso:
- Inferencia en región europea: se invoca una API con procesamiento garantizado en servidores de la UE (por ejemplo, endpoints europeos de modelos comerciales) bajo cláusula de cero retención.
- Modelos abiertos autoalojados: para datos especialmente sensibles (salud, asesoría fiscal o expedientes judiciales), se despliegan modelos de código abierto dentro del propio servidor privado, sin tráfico externo hacia terceros.
4. Anonimización y minimización antes de consultar al modelo
El principio de minimización del RGPD exige enviar a la IA únicamente los datos imprescindibles para resolver la tarea. Si un agente debe resumir una incidencia o redactar un presupuesto, casi nunca necesita conocer el DNI, el IBAN o el teléfono personal del cliente.
En Brainy Token desarrollamos soluciones agénticas a medida (programadas en Python) que incorporan una capa previa de filtrado y enmascaramiento automático antes de realizar cualquier llamada al modelo:
- Sustitución de identificadores (PII): nombres, correos electrónicos, NIF y cuentas bancarias se reemplazan por marcadores temporales (como
[CLIENTE_01]o[IBAN_01]) en tu servidor antes de salir. - Reconstrucción local: cuando la IA devuelve la respuesta redactada, el código en tu servidor vuelve a insertar los datos reales de forma determinista antes de guardar o enviar el resultado.
- Permisos por rol en bases documentales: en un asistente documental privado (RAG), cada usuario solo recupera fragmentos de carpetas que tiene autorizadas, evitando fugas internas entre departamentos.
5. DPA, transferencias internacionales y trazabilidad RGPD
Desde el punto de vista legal, cumplir el RGPD requiere documentar quién trata los datos en tu nombre, bajo qué marco jurídico lo hace y qué rastro deja cada operación ante una posible inspección de la AEPD.
Acuerdo de Encargado del Tratamiento (DPA)
Cualquier proveedor tecnológico que procese datos personales por cuenta de tu empresa debe firmar un DPA conforme al artículo 28 del RGPD. Este contrato fija las obligaciones de confidencialidad, las medidas de cifrado, la lista de subencargados y el compromiso de no utilizar la información para fines propios.
Transferencias internacionales
Si se utilizan proveedores estadounidenses, conviene priorizar el procesamiento dentro de sus regiones europeas. Cuando exista flujo hacia Estados Unidos, debe estar amparado por el Marco de Privacidad de Datos UE-EE. UU. (Data Privacy Framework) o mediante Cláusulas Contractuales Tipo (SCC) junto con medidas técnicas complementarias como el cifrado y la minimización.
Registro de auditoría y supervisión humana
Un sistema empresarial responsable guarda un registro inmutable de cada ejecución: qué usuario o evento activó el proceso, qué documento se consultó, qué respuesta generó el modelo y qué persona aprobó la acción final. Incorporar supervisión humana (Human-in-the-Loop) antes de enviar comunicaciones externas o modificar registros contables añade una barrera práctica frente a errores y cumple con las garantías frente a decisiones automatizadas.
6. Checklist rápido antes de desplegar IA en tu empresa
Antes de conectar cualquier herramienta de inteligencia artificial a los datos reales de tu negocio, verifica estos cinco puntos básicos con tu proveedor o equipo técnico:
- Cero entrenamiento confirmado por escrito: comprueba que usas una API empresarial o modelo privado que nunca entrena con tus prompts ni archivos.
- DPA firmado y actualizado: asegúrate de tener suscrito el contrato de encargado del tratamiento con todos los proveedores que intervienen en el flujo.
- Infraestructura en la UE: aloja las bases de datos, el código de automatización y los documentos en servidores europeos dedicados.
- Minimización técnica: aplica enmascaramiento de datos personales en código propio antes de enviar textos sensibles al modelo.
- Logs y aprobación humana: exige trazabilidad de cada consulta y puntos de validación humana en operaciones con impacto legal o económico.